


تطوّر المؤسسات استراتيجيات وتضع خرائط طريق لتطبيق بنية Zero Trust (ZT) وتطويرها. ويعاني كثير من هذه المؤسسات من تكاثر الموردين وتداخل القدرات والثغرات الأمنية. لذا من الضروري توحيد الضوابط وتمكين قابلية التشغيل البيني ودمج التقنيات دون التضحية بالقدرات. وتتيح منصات Zero Trust (ZTP) تحقيق النتائج الأمنية والتجارية لـ ZT من خلال نهج موحّد وشامل لتفعيل المنظومة التقنية لـ ZT. وسواء في المراحل الأولى من مسار ZT أو خلال إنضاج المجالات الأساسية، توحّد منصات ZTP الوظائف المتفرقة وتوفر قدرات وخدمات إضافية لإثراء العمليات المشتركة بين الوظائف وتبسيط اعتماد ZT. ولا يمكن لأي حل منفرد أن يوفر جميع الوظائف اللازمة لبنية ZT فعالة. وتجمع منصات ZTP القدرات الأساسية لـ ZT بدلاً من الحاجة إلى أدوات فردية مُلحقة. وهذا يرسي بنية أكثر انسجاماً بفضل تكاملات أصلية وخارجية لا تسعى إلى الهدم والاستبدال، بل إلى الترسيخ والتركيز.
بسبب هذه التوجهات، يجب على عملاء ZTP البحث عن موردين:
- يبسّطون الإدارة المركزية وسهولة الاستخدام. يدّعي كثير من الموردين توفير إدارة مركزية، لكن قلة منهم تقدم واجهة مستخدم وتجربة مستخدم (UX) موحّدتين ومشتركتين بين عدة مكونات ZT. ويستفيد مختصو الأمن والمخاطر (S&R) من رؤية وإدارة وتطبيق موحّد للضوابط يحسّن التحليل ويقلل التعقيد ويحسّن تجربة المحللين (AX). ويرتكز تحسين AX على ترشيد سير عمل المحللين وتوفير تدريب قيّم على الأدوات والعمليات. وتتيح سهولة الاستخدام بفضل الإدارة المركزية لمختصي S&R ومحللي الأمن الاكتشاف والاستكشاف والتصنيف والتحديد والتنفيذ دون الحاجة إلى تشغيل عدة واجهات مستخدم أو وحدات تحكم متفرقة. ولا يقتصر التوحيد على إنشاء مستوى تحكم موحّد، بل يوفر أيضاً أدوات وخدمات أصلية للمساعدة والتدريب ورفع الوعي بالنظافة السيبرانية، ما يضمن توافق أفضل ممارسات ZT مع معايير القطاع ومتطلباته.
- يقترحون نماذج نشر مرنة تدعم بنى هجينة متنوعة. ولّى الزمن الذي كانت فيه المؤسسات تعيش وتعمل داخل حدود دفاع شبكي تقليدي قائم على المحيط. وتواصل المؤسسات اعتماد البرمجيات والخدمات السحابية ونقل مواردها إلى السحابة. بينما لا تستطيع مؤسسات أخرى الانتقال إلى السحابة أو ترغب في الاحتفاظ بقدر من التحكم عبر إدارة الموارد محلياً. وستدير معظم المؤسسات وتؤمّن بنى هجينة تضم بيئات محلية وافتراضية في المستقبل المنظور. ويُعدّ موردو ZTP عروضهم لتلبية احتياجات السحابة والبيئات الافتراضية والمحلية من خلال أوضاع نشر مرنة للمكونات الأمنية الأساسية، قابلة للإدارة من واجهة مستخدم مستضافة في السحابة أو منشورة محلياً لتلبية الاحتياجات الفردية للمؤسسات.
- يدمجون قدرات ZTNA و/أو التجزئة الدقيقة بشكل أصلي. بوصفهما تقنيتين أو قدرتين أساسيتين، يطبّق الوصول الشبكي Zero Trust (ZTNA) والتجزئة الدقيقة المبادئ الجوهرية لـ ZT: فرض الحد الأدنى من الامتيازات، والرفض الضمني للوصول، وفرض رؤية كاملة. ويقلل ZTNA الاعتماد على شبكات VPN القائمة من خلال توفير وصول آمن من طرف إلى طرف إلى الموارد السحابية وتلك المقدمة كخدمة (SaaS) والمحلية. وتتيح التجزئة الدقيقة تحكماً دقيقاً في الوصول إلى الأصول والتطبيقات عبر إنشاء محيطات دقيقة. وتمكّن هذه التقنيات المؤسسات من نشر ضوابط ZT دون تأثير سلبي على القوى العاملة والعمليات التجارية.
ملخص التقييم
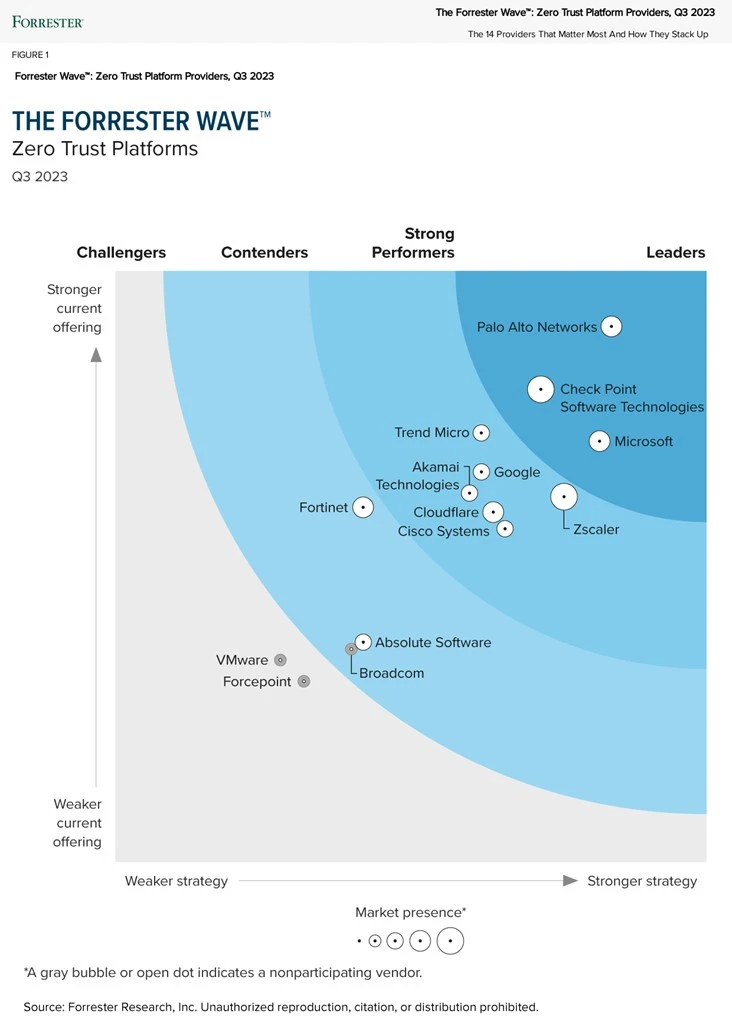
يُبرز تقييم Forrester Wave™ الروّاد وأصحاب الأداء القوي والمنافسين والمتحدّين. وهو تقييم لأفضل الموردين في السوق، ولا يمثل المشهد الكامل للموردين. وستجد مزيداً من المعلومات عن هذا السوق في التقارير الخاصة بـ ZTP وZT eXtended.
نرغب في أن يكون هذا التقييم مجرد نقطة انطلاق، ونشجع العملاء على الاطلاع على تقييمات المنتجات وتكييف ترجيح المعايير باستخدام أداة مقارنة الموردين المعتمدة على Excel (انظر الشكلين 1 و2).
عروض الموردين

ملفات الموردين
كشف تحليل Forrester نقاط القوة والضعف التالية لدى كل مورد.
الروّاد
تجعل Palo Alto Networks من تقارب الشبكات والأمن أمراً بديهياً. فمنذ تأسيسها قبل أكثر من 18 عاماً، تجنبت Palo Alto Networks الامتثال للسائد لصالح الابتكار، بدءاً من تقديم أول جدار ناري من الجيل التالي في القطاع عام 2008. ويواصل المورد هذه الاستراتيجية بتوفير قدرات الشبكات والأمن عبر Zero Trust Framework، الذي يعتمد على حلول Prisma وStrata وCortex مع إدارة موحّدة ولمسة من الذكاء الاصطناعي لعمليات تكنولوجيا المعلومات. وتعالج رؤية Palo Alto Networks المتفوقة، الرامية إلى مساعدة المؤسسات على بدء مسار ZT، الصعوبات التي تواجهها المؤسسات للانتقال من التخطيط إلى التنفيذ. غير أن خارطة طريقها أكثر جرأة، إذ تعتمد بقوة على التزام طويل الأمد بمزيد من قدرات الذكاء الاصطناعي/التعلم الآلي لتجاوز الإنشاء الآلي للسياسات.
يلخّص إطار Zero Trust من Palo Alto Networks الحاجة إلى تمكين قوة عاملة هجينة وحمايتها. وقد أشاد أحد العملاء المرجعيين بقيمة تمكين قوة عاملة ديناميكية ورشيقة من التسجيل والمصادقة والوصول إلى الموارد بأمان عبر Prisma Access، المنشور كخدمة من خلال المنصة. وتوفر خيارات النشر بوكيل ودون وكيل وظيفة الدخول الموحّد (SSO) التي يمكنها دعم سمات عدة حلول لإدارة الهوية والوصول (IAM) لتنظيم وتبسيط طريقة إدخال المستخدمين لبيانات اعتمادهم ومصادقتهم. غير أن الإدارة المركزية لدى المورد ليست موحّدة بقدر منافسيه، ويصعب أحياناً معرفة ما يمكن إدارته وما لا يمكن من واجهة مستخدم واحدة. ويناسب إطار Zero Trust من Palo Alto المؤسسات الكبرى الماضية في مسار ZT والتي تملك ميزانية لقدرات شبكية وأمنية متطورة.
- تتجلى مناصرة Microsoft لـ ZT عبر منتجاتها وخدمات الدعم لديها. وقد استغرق نهج Microsoft الحديث والشامل لـ ZT سنوات من البناء. ويضع المورد، شأنه شأن مشاركين آخرين في هذا التقييم، نشاطه السحابي كمنصة ZTP، مؤكداً جهوده لدمج مبادئ ZT ومنهجيته في وظائف Azure. ويستمر محور Copilot نحو رؤية لافتة تتمثل في تقديم إرشاد شامل خطوة بخطوة لتطبيق ZT مع الاستفادة من الذكاء الاصطناعي. وهذا يعني أن العملاء يمكنهم مواكبة مسار ZT جنباً إلى جنب مع Microsoft. وتوضح Microsoft رؤيتها كذلك عبر خارطة طريقها التي تشمل Security Copilot ونسخاً تجريبية عامة من ZTNA الخاص بها. أما تسعير ZT وتراخيصه، التي تأخذ في الحسبان مكونات فردية ومتفرقة داخل Azure مثل Sentinel، فتظل معقدة وتتطلب كثيراً من الوقت والجهد لإعداد ميزانية فعالة.
يفرض انتشار Microsoft الواسع عليها مواءمة قدراتها في SaaS مع المعايير واللوائح والتفويضات العالمية. ويبسّط المورد الحوكمة، لا سيما عبر أمن شامل للبيانات، بفضل التصنيف والرؤية على التهديدات والمخاطر. وتكمّل Microsoft قدرات منظومة ZT بالتكامل وقابلية التشغيل البيني مع موردين خارجيين لتوفير تحكم دقيق في استخدام البيانات ونقلها. ومنصة ZTP من Microsoft تجميع متواضع لحلول أساسية لا تندرج كلها ضمن ترخيص E5، كما لاحظ العملاء المرجعيون، وتفتقر حالياً إلى تجزئة دقيقة مقنعة أو حل ZTNA حقيقي. ويعتزم المورد استكمال تطوير هذه القدرات ضمن خارطة طريقه. والمؤسسات التي تستفيد أصلاً من تراخيص E5 من Microsoft لقدراتها الأمنية في موقع جيد لبدء مسار ZT بسرعة بإضافات عبر Microsoft.
- ترفع Check Point Software السقف في الإدارة المركزية وسهولة الاستخدام. فعملاق أمن الشبكات يؤمّن الشبكات منذ ما يزيد قليلاً على 30 عاماً بحلوله العتادية والبرمجية. وبينما يتجه كثير من الموردين إلى عرض سحابي بالكامل، ظلت Check Point Software Technologies متيقظة للاحتياجات الحالية والمستقبلية لدعم ZT في بنية هجينة. وتُنشر مكونات منصتها ZTP محلياً على شكل عتاد أو برمجيات، وفي سحابة SaaS، وافتراضياً لتلبية متطلبات معمارية فريدة. ورغم ضخامة استثماراتها في الابتكار، يركز المورد على عمليات الاندماج والاستحواذ، ما يجعل البحث والتطوير الداخلي (R&D) ضبابياً مقارنة ببداياته الراسخة. وتُبرز خارطة طريق Check Point خططاً شبكية وأمنية لتطوير الذكاء الاصطناعي والتعلم العميق لتحسين اكتشاف نواقل التهديد والوقاية منها.
توفر واجهة مستخدم Check Point تجربة متسقة، سواء عمل المسؤول في بوابة Infinity أو داخل المكونات الفردية. وتقدم Check Point Infinity Portal سهولة استخدام وبساطة لمختصي الشبكات والأمن دون الحاجة إلى فتح عدة نوافذ أو علامات تبويب لأداء المهام اليومية. ويُدار كل مكون مركزياً في وحدة إدارة واحدة ويُصنَّف ضمن ركائز لتقليل التعقيد عند التنقل بين الحلول المختلفة. وتعتمد قدرة التجزئة الدقيقة لدى Check Point على Azure لتبسيط عمليات النشر على مستوى الشبكة، لكنها تفتقر إلى تجزئة دقيقة ملموسة على مستوى المضيف. وقد قدّم المورد عميلاً مرجعياً لم يطبّق المنصة ZTP بعد. وحريّ بالمؤسسات الكبرى التي تملك تركيبات Check Point قائمة أن تنظر في القدرات الإضافية التي توفرها المنصة.
أصحاب الأداء القوي
- توفر Zscaler أمناً سلساً للمنتجات لكنها تفتقر إلى تجربة عملاء متسقة. ففي ذروة جائحة COVID-19، حققت Zscaler نجاحاً كبيراً بفضل ZTNA وتوفير وصول آمن للعاملين عن بُعد في المؤسسات، لكنها واجهت صعوبة في الدفاع عن حالات الاستخدام المحلية. وتهدف استراتيجية المورد لزيادة اختراق العملاء والسوق إلى مساعدة العملاء على تعظيم قيمة عمليات نشر Zscaler عبر التدريب ونجاح العملاء وإعداد المنتجات والتدقيقات الأمنية، إضافة إلى إدراج وظائف متقدمة في الباقات الأساسية. ويقدم المورد رسائل منقسمة تشمل توفير تبادل معلومات سلس وآمن و«zero touch, zero trust»، والأولى تمثل استراتيجية أكثر واقعية وقابلية للتحقيق. وتُبرز خارطة طريقه تحسينات تغطي عدة أهداف، مثل إيقاف الهجمات السيبرانية باستخدام الذكاء الاصطناعي/التعلم الآلي لأتمتة العزل الوقائي عبر عزل المتصفح عن بُعد (RBI) والـ sandboxing.
تجمع منصة ZTP من Zscaler، Zero Trust Exchange، عروضها في بوابة الويب الآمنة (SWG) ومنع فقدان البيانات (DLP) وZTNA ووسيط أمن الوصول إلى السحابة (CASB). وتتيح استعدادها لتقديم قائمة مكونات البرمجيات عند توقيع العقد للعملاء الحفاظ على أمن المنتجات بمعلومات مفصلة تشمل رموز SKU والمكونات الفرعية والتراخيص. وقد بذلت Zscaler جهود توحيد عبر Client Connector، الذي يتحكم في Zscaler Internet Access (ZIA) وZscaler Private Access (ZPA) ويديرهما عبر وكيل واحد. غير أن ZIA وZPA لا يزالان يُعاملان كمكونين منفصلين بدلاً من حل واحد، ما يخلق تجربة عملاء مرهقة: إذ يأسف العملاء المرجعيون للتعامل مع وحدتي تحكم منفصلتين مع «بعض التداخل». كما يظل Zero Trust Exchange من Zscaler حلاً سحابياً أولاً دون خيارات نشر محلية حقيقية خارج Branch Connector. ويمكن للمؤسسات الماضية في الانتقال إلى السحابة والتي لا تحتاج أو بالكاد تحتاج إلى دعم الأنظمة القديمة اللجوء إلى Zscaler لبدء مسار ZT أو تطويره.
- يحسّن Vision One من Trend Micro تجربة المحللين بفضل التحليلات، لكنه لا يُبرز ZTNA بما يكفي. لقد قطعت Trend Micro شوطاً طويلاً منذ بداياتها المتواضعة كحل لمكافحة الفيروسات. وأصبح مورد برمجيات الأمن السيبراني نوعاً من البطل المجهول في التحكم الأمني والرؤية على الشبكات والأجهزة الطرفية والتطبيقات/أعباء العمل. وتجعل نسبة التكلفة إلى القيمة التي تقدمها Trend عبر حلولها الأصلية وتكاملاتها الواسعة منها حلاً مناسباً للعملاء الحريصين على ميزانياتهم. وقد كان المورد منهجياً في استراتيجيته Vision One لتفعيل ZT عبر التحليلات المتقدمة. غير أن قدرات الوصول الآمن لديه غير مستغلة بما يكفي. وتكمّل خارطة طريق Trend Micro رؤيتها بالتركيز المستمر على تحسين الرؤية والتحليلات مع تحديثات متواضعة للوصول الآمن.
تُعد الرؤية والتحليلات المتقدمة نقطتي قوة Vision One من Trend Micro، ما يتيح للمورد تقديم تجربة محللين متينة. ويقدّر العملاء المرجعيون قيمة Vision One في تحسين الرؤية والتحكم. فمعظم المعلومات التي يحتاجها المحلل متاحة في وحدة تحكم واحدة. وتوفر هذه الوحدة مقياساً لتقييم المخاطر قائماً على سلوك المستخدم والجهاز، يتيح إنشاء سياسات دقيقة قائمة على المخاطر في المنصة أو في حلول خارجية عبر التكاملات. وتتيح قدراته في ZTNA وSWG تجزئة دقيقة على مستوى الشبكة للتحكم من المستخدم إلى التطبيق. ويفتقر الحل إلى القدرة على مراعاة الموقع الجغرافي بما يتجاوز الاتصال القائم على IP ومن تطبيق إلى تطبيق لتطبيق المحيطات الدقيقة بفعالية. وعلى المؤسسات التي تبدأ مسار ZT وتحتاج إلى حل متقدم للرؤية والتحليلات لوضع خط أساس أن تقيّم Trend Micro.
- يمثل BeyondCorp من Google تجسيداً حقيقياً لـ ZT، لكن على المؤسسات أن تتبنى هذه الرؤية. فقد تحوّل عملاق التكنولوجيا Google من مجرد محرك بحث إلى مزوّد سحابي ضخم رائد ومورد أمني ومناصر لـ ZT كان رائداً في BeyondCorp. ويدعم التزامَ المورد بالابتكار التوسعُ المستمر لمنظومة شركائه والتزامه بتطوير القدرات الأصلية. أما تسعيره وشفافيته فمرهقان. إذ يضم عدة نماذج تُلزم العملاء المستثمرين في رؤية Google لـ ZT بتقرير ما إذا كان BeyondCorp Enterprise يناسب مؤسسة ليست سحابية أولاً، أو ما إذا كانت المكونات المنفصلة بنظام الدفع حسب الاستخدام في منصة Google Cloud الشاملة كافية للبيئات الهجينة والمحلية. وتركز خارطة طريق Google على التوسع المستمر في تغطية الامتثال وتكاملات الشركاء وقدرات الأمن السحابي الأصلية ومتصفحات المؤسسات الآمنة.
يُظهر نهج Google في ZT التطبيق الفعال للمبادئ الأساسية لنموذج أمن المعلومات. إذ يمكّن المورد القوى العاملة الهجينة ويحميها باستخدام Chrome على كل جهاز، موفراً قدرة دون وكيل لتأمين المستخدمين وتفاعلاتهم وحمايتها أياً كان موقعهم. ويُبرز العملاء المرجعيون بساطة دعم Bring Your Own Device وإدارته، لا سيما عند دمجه مع عروض IAM وDLP. وبفضل BeyondCorp Enterprise، يستخدم المسؤولون حلولاً متفرقة ضمن وحدة تحكم واحدة للمراقبة وإجراء تحقيقات معمقة. وتتوقف قدرة Google على الامتداد إلى البيئات المحلية على وجود Chrome أو على إمكانية نشر موصل تطبيقات لتوجيه حركة المرور إلى نشاطها السحابي. ويُعد Google BeyondCorp Enterprise مثالياً للمؤسسات الباحثة عن حلول أمن سحابي تستفيد من البنية السحابية لـ Google وChrome لتأمين القوى العاملة الهجينة.
- ابتكار Cloudflare بلا حدود، لكن إدارة التغيير غير بديهية. بصفتها من أحدث الموردين في هذا التقييم، أظهرت Cloudflare نمواً مستمراً، من حل متواضع لمصائد العسل على الإنترنت عام 2009 إلى إطلاقها الرسمي عام 2010، وصولاً اليوم إلى منصة ZTP سحابية أصيلة بالكامل. وتوحّد منصة المورد، Cloudflare One، الرؤية والإدارة لـ ZTNA وCASB وDLP وجدار حماية تطبيقات الويب (WAF)، مع خطط لمواصلة إضافة مزيد من الوظائف والقدرات ودمجها. وتعكس خارطة طريق Cloudflare التزام الشركة بالابتكار، متبنيةً نهجاً متمحوراً حول العميل لتلبية التوجهات المتنامية والطلبات الفريدة. غير أن رؤية المورد قصة مألوفة إلى حد ما: أن يصبح مستوى التحكم المفضل لدى المؤسسات. وبصفته وسيط وصول و reverse proxy لنظام أسماء النطاقات، ينجح Cloudflare One في توفير منصة مركزية وموحّدة لإدارة كثير من حلوله السحابية الأصيلة وتنسيقها لسهولة الاستخدام وتسريع عمليات النشر. وتُدار مختلف سياسات الشبكة وDLP والتحكم في الوصول من وحدة تحكم واحدة، ما يتيح للعملاء النشر السريع والحماية من التهديدات النابعة من الإنترنت. وأوضاع نشر Cloudflare هي SaaS فقط بنسبة 100%، ولا تُيسَّر الاتصالات بالموارد السحابية والمحلية الأخرى إلا عبر موصلات تطبيقات موازية للبنية القائمة. وإدارة إعدادات التدقيق مرهقة وغير بديهية، إذ وصفها أحد العملاء المرجعيين بأنها «ليست ذات نطاق كامل» وأنه يضطر إلى التدقيق في مسارات التدقيق. وعلى المؤسسات المتوسطة والكبرى ذات المبادرة السحابية أولاً لنقل مواردها بنشاط واستبدال حلول WAN وVPN القديمة أن تقيّم Cloudflare One.
- تتصدر Akamai Technologies مجال التجزئة الدقيقة، لكن تكاملاتها متأخرة. فقد ساعد استحواذ Akamai Technologies على Guardicore عام 2021 في تموضع المورد كمورد ZTP جدير. وتواصل الشركة استراتيجيتها في الاندماج والاستحواذ لدمج مزيد من القدرات واستكمال القائمة منها، محققةً رؤيتها المشتركة، وإن كانت تقليدية، في تبسيط ZT. والأكثر جاذبية هو قرار الشركة إنشاء وحدة أعمال (BU) مخصصة لـ ZT يقودها الرئيس التنفيذي السابق لـ Guardicore، لتحسين قدرات Akamai Technologies وتكاملاتها بعقلية ZT. وتتوجه هذه الوحدة أساساً إلى البحث والتطوير الداخلي (R&D) ولا تقدم الكثير من حيث فريق دعم مخصص للمؤسسات التي تبدأ بنية ZT أو تطبقها بنشاط. وتعكس خارطة طريق Akamai Technologies التحسينات المخططة لمنتجاتها لتعزيز التكامل والتغطية وقابلية التوسع وسهولة الاستخدام والأمن. وتتكون منصة Zero Trust Security من Akamai Technologies من تقنياتها في ZTNA وSWG والتجزئة الدقيقة، مع تكاملات تشمل حلولها في المصادقة متعددة العوامل (MFA) وWAF (حماية تطبيقات الويب وواجهات API). ولا تزال تجزئة Akamai Guardicore ورقة رابحة للمؤسسات التي تقدّر الرؤية وقدرات الجدار الناري الأصلية للتجزئة الدقيقة. ولاحظ العملاء المرجعيون تحسناً في تجربة المستخدم لـ DevOps والأمن، لأنها «تضع التجزئة فوق شيء ما دون الحاجة إلى إعادة تصميم النظام». كما تتكامل المنظومة التقنية لـ Akamai Technologies مع حلول خارجية. غير أن التكامل الأصلي الكامل وتكافؤ الوظائف لم يظهرا بعد. وأعرب العملاء المرجعيون عن استيائهم من ضرورة صيانة عدة وكلاء وخدمات دعم منفصلة. ويمكن للمؤسسات الساعية إلى تخفيف ضغط التجزئة الدقيقة الاستفادة من منصة Zero Trust Security من Akamai Technologies.
- تملك Cisco Systems محفظة منتجات واسعة لكنها تفتقر إلى إدارة مركزية حقيقية. فـ Cisco، ركيزة الشبكات والأمن، لها تاريخ طويل في خدمة عملائها. وتتيح منظومة شركائها الواسعة للمورد توسيع فرص الشراء للعملاء مع تحقيق الجزء الأكبر من حجوزاتها وإيراداتها في SaaS. ورؤية Cisco هي تزويد المؤسسات بتحكم أفضل في الوصول وأمن أفضل لإحباط المهاجمين. غير أن المورد لم يجسّد هذه الرؤية حقاً في منصته الأوسع بعد، ما يُحبط في النهاية المسؤولين الذين يحاولون دمج البنية القائمة. واستراتيجية Cisco المجتمعية لافتة، لكنها تجد صعوبة في كسب التأثير: فتغطيتها لـ ZT ليست بالاتساق ولا بالأثر نفسه لدى غيرها. وتلمّح خارطة طريقها إلى تقديم تجربة مستخدم متسقة في نهاية المطاف، لكنها لا تنجح في تحقيق التوحيد والإدارة المركزية. وتضم منصة ZTP من Cisco كلاً من Duo وIdentity Services Engine (ISE) وSecure Client وSecure Workload وUmbrella وحلول Cisco أخرى مدمجة عبر pxGrid وواجهات API للمنتجات. ويطبّق Duo بفعالية الحد الأدنى من الامتيازات على جميع الكيانات عبر سياسات سياقية. وأصبح يتكامل الآن مع ISE دون الحاجة إلى proxy، ما يتيح SSO متسقاً مع دعم MFA بدون كلمة مرور للموظفين في الموقع وعن بُعد. غير أن الحل يفتقر إلى إدارة مركزية حقيقية. فعلى عكس الشركات الأخرى في هذا التقييم، لا تزال Cisco تملك مستوى تحكم مجزأ تتطلب إدارته وصيانته كثيراً من الوقت والمهارة. والتكاملات الخارجية صعبة على نحو معروف وأصبحت موضوعاً متكرراً عبر السنين، إذ أكد أحد العملاء المرجعيين أنها «لا تزال» تحدياً. وعملية التكامل ليست بالسلاسة نفسها للمنتجات الخارجية التي لا تدعم pxGrid. وعلى المؤسسات المستثمرة بقوة في المنظومة التقنية لـ Cisco أن تنظر في هذا المورد لـ ZTP.
المنافسون
- توفر Fortinet أمناً شبكياً فعالاً من حيث التكلفة لكن أمن أعباء العمل لديها قاصر. اشتهرت Fortinet بجدرانها النارية، ثم وسّعت تغطيتها عبر استحواذات استراتيجية وبعض النمو الذاتي. وتركز رؤية Fortinet على قابلية التشغيل البيني للشبكات ومراكز العمليات الأمنية (SOC)، مع التأكيد على التشغيل البيني بين المكونات العديدة التي يقدمها المورد. ولا ترقى Fortinet إلى المستوى المطلوب في جانب المجتمع، إذ تقدم القليل أو لا شيء من النقاش بين الأقران أو الإرشاد أو التوعية بتقدم ZT خارج قدرات منتجاتها. وخارطة طريقها مخيبة للآمال، إذ تقدم تحديثات وظيفية وقدرات أساسية متمحورة حول ركائز ZT ومرتبطة بما تسميه «تعلم الشبكات العصبية» القائم على الذكاء الاصطناعي/التعلم الآلي والتحليلات. ورغم أن المورد معروف بتقديم القيمة بتكلفة منخفضة، فإن نظام FortiFlex القائم على النقاط يمر دون صدى لنموذج تسعير منطقي على الورق. وتعتمد جميع مكونات Fortinet على FortiOS، المقدَّر كثيراً لسهولة استخدامه وتطبيقه وإدارته، ما يقلل حاجة المسؤولين إلى إعادة تعلم واجهات مستخدم متفرقة لعدة مكونات. وينعكس ذلك في منصتها التي تحسّن أمن الشبكة، مما يتيح للمسؤولين رؤية وتحكماً أكبر في FortiGates وFortiAnalyzer عبر البيئات السحابية والافتراضية والمحلية بشكل مركزي من خلال FortiManager. وتتألق Fortinet في البيئات المحلية ويمكنها دعم الشبكات الهجينة. غير أن عمليات النشر السحابية ليست بالقدر نفسه من الإقناع، إذ لاحظ أحد العملاء المرجعيين أن بعض القدرات – مثل CASB – غير مكتملة التطوير، ما يؤثر على قدرتها على توفير أمن فعال لأعباء العمل والتطبيقات. وستستفيد المؤسسات من أي حجم التي تملك عدة حلول Fortinet لأمن الشبكات من مكون FortiManager في عرض ZTP لدى المورد.
- يبدو أمن Absolute Software ذاتي الإصلاح واعداً، لكن الابتكارات الجديدة نادرة. كانت Absolute Software سابقة لعصرها، إذ أصبحت برمجية الأمن السيبراني الوحيدة المدمجة في المصنع داخل الأجهزة الطرفية. وبعد نجاحها في قطاع التعليم، تنوعت الشركة نحو قطاعات أخرى من السوقين العام والخاص. وأتمت Crosspoint Capital الاستحواذ في يوليو 2023، محوّلةً المورد إلى شركة خاصة. ورؤية Absolute Software لأمن مرن وذاتي الإصلاح فريدة بقدر قدراتها على أتمتة استعادة اتصال الأجهزة الطرفية والشبكة. غير أن المورد يقدم قليلاً من الابتكار، معتمداً على سمعته بدلاً من مواكبة التوجهات الحالية والاحتياجات المستقبلية. وخارطة طريق Absolute Software بسيطة وتركز أساساً على تحسينات أساسية لتعزيز المراقبة بالذكاء الاصطناعي وتقليص سطح الهجوم وتسهيل النشر. ويعتمد حل Absolute Zero Trust على حلي Secure Endpoint وSecure Access لدى المورد، مع تكامل وثيق مع SWG الخاص به. ولأنه مدمج افتراضياً في الأجهزة، فإن المورد في موقع جيد لتوفير أمن فعال للبيانات والأجهزة المُدارة بالاعتماد على وكيل واحد لتطبيق سياسات الوصول والامتثال على مستوى الجهاز الطرفي. ويشيد العملاء المرجعيون بفعاليته في حماية العاملين والأجهزة عن بُعد وتأمينها. وتشترط Absolute Software تثبيت الوكيل و/أو تسجيله على الأجهزة، لكن الأجهزة غير المُدارة لا تحظى ببديل حقيقي دون وكيل أو دون عميل لوصول محدود أو في الوقت المناسب/بالقدر الكافي إلى الموارد. ولا تعطي Absolute Software الأولوية لأمن البيانات المخزنة، ولا تقدم تشفير القرص الكامل إلا عبر تكامل خارجي. وعلى المؤسسات ذات المتطلبات الأكثر تشدداً والراغبة في توسيع قدرة التحكم في الوصول إلى الشبكة حتى الجهاز الطرفي أن تقيّم Absolute Software.
- توفر Broadcom تغطية واسعة ورؤية غامضة لمنصتها. فقد أنشأت استحواذات Broadcom على CA Technologies وSymantec فعلياً شباكاً موحداً لكل ما يتعلق بالأمن. ويتمثل النهج العام للمورد في السوق في التركيز على مجموعة محدودة من المؤسسات الكبرى جداً، ما أدى في البداية إلى نزوح جماعي للعملاء الأصغر نحو موردين آخرين. وتفتقر استراتيجية ZTP لدى المورد إلى آفاق واضحة طويلة الأمد، وتحافظ على قدر من الفصل بين عروضها الأمنية في قطاعات فردية مع تحسينات قصيرة الأمد أقرب إلى ردود الفعل منها إلى الابتكار. غير أن خارطة طريق Broadcom تسعى إلى دمج عائلات المنتجات الداخلية في منصة عبر وحدة تحكم Symantec موحّدة يُتوقع إطلاقها في 2024 أملاً في جذب عملاء جدد. وتضم منصة Symantec ZTP من Broadcom منتجات ناضجة، مثل CASB؛ وبوابة الأمن السحابي (CSG)؛ وZTNA؛ وإدارة الهويات وبيانات الاعتماد والوصول؛ والأجهزة الطرفية؛ وDLP، مع عدة خيارات نشر تشمل الشبكات السحابية والمحلية والهجينة. ومكونا CSG وCASB لافتان بشكل خاص، مع reverse proxy وتغطية واسعة للتطبيقات دون الحاجة إلى تكاملات خارجية. وتمنح وظيفة DLP العملاء إمكانية إجراء الفحوصات على مستوى الجهاز الطرفي أو في السحابة أو محلياً، ما يتيح تلبية متطلبات نشر محددة في بيئات معقدة. وواجهة المستخدم سهلة الفهم لكنها قديمة. وقد رفضت Broadcom المشاركة في عملية التقييم الكاملة لـ Forrester Wave.
المتحدّون
- تتقدم Forcepoint في عناصر ZTE لكنها تُهمل الجوانب الأخرى. فـ Forcepoint، التي تأسست أصلاً كموزّع عام 1994، تحولت عبر عمليات الاندماج والاستحواذ إلى مورد منصة أمنية يركز على أمن البيانات وZTNA وSWG وRBI. ومؤخراً، تخلّى المورد عن نشاطه الحكومي لصالح TPG بعد استحواذ Francisco Partners عليه من Raytheon Technologies. وتركز استراتيجية Forcepoint أساساً على تحسين عرضها Zero Trust Edge (ZTE)، مع إهمال جوانب ZTP الأخرى مثل حلولها العتادية للحفاظ على أمن شبكي محلي أقوى. وتتأخر Forcepoint في الابتكار، إذ تركز على دمج الاستحواذات وبناء حلول لتلبية احتياجات السوق الحالية.
تقدم Forcepoint عدة منتجات في مجال ZTP، مثل تصنيف البيانات وDLP وتحليل سلوك المستخدمين وZTE والجدران النارية. والوظائف مماثلة لما لدى الموردين الآخرين في المجال، لكنها متأخرة من منظور المنصة، إذ يقع على عاتق محللي SOC ربط معلومات القياس عن بُعد المتفرقة. ويلزم استخدام عدة وحدات تحكم لتكوين صورة كاملة، ما يؤدي إلى عملية يدوية للغاية للمحللين عند التجهيز أو عند الاستجابة لحادث في الوقت الفعلي. وستستفيد المؤسسات المتوسطة والكبرى وعملاء Forcepoint الحاليون من تقييم هذا العرض المدمج. وقد رفضت Forcepoint المشاركة في عملية التقييم الكاملة لـ Forrester Wave.
- تملك VMware حماية متينة لأعباء العمل، لكنها تحتاج إلى عرض أكثر تماسكاً. تشتهر VMware خصوصاً بتوفير المرونة اللازمة لنشر الآلات الافتراضية في أي مكان تقريباً. وترتبط رؤية المورد بـ ZT وبالقدرة على توفير تغطية عبر عدة ركائز من نموذج ZT. وتوفر قاعدة VMware المثبتة في معظم أقسام المؤسسات (مثل الأمن وتكنولوجيا المعلومات في المؤسسات وعروض الموردين القائمة على الآلات الافتراضية) رؤية معمقة للشبكات الافتراضية والأجهزة الطرفية عبر حلول أمن الشبكات التي تشمل جدرانها النارية القائمة على برمجية NSX. وقد أتاح لها الاستحواذ على Carbon Black إضافة مكون لاكتشاف التهديدات على الأجهزة الطرفية والاستجابة لها (EDR) إلى عرضها، موسّعةً بذلك تغطيتها لأمن الأجهزة الطرفية. وخارطة الطريق متأخرة مقارنة بالتقييمات الأخرى، وتقدم بعض التحسينات على الوظائف الخاصة بـ VMware، بما فيها تكاملات خارجية إضافية وتحسينات EDR لـ Carbon Black. وقد يؤثر استحواذ Broadcom الوشيك على VMware أيضاً على استراتيجية المورد وخارطة طريقه ونهجه في السوق، إن كانت استحواذات Broadcom السابقة مؤشراً على المسار المقبل.
تُستخدم قدرات VMware في حماية أعباء العمل على نطاق واسع في عمليات النشر السحابية ومتعددة السحب والهجينة، وأصبحت المعيار الفعلي لعمليات الانتقال إلى السحابة. وتحتل إدارة الإعدادات السحابية والأمن والحوكمة وإدارة دورة الحياة مكانة بارزة في عروض منتجاتها. غير أن VMware لا تقدم حل ZTP حقيقياً يوحّد حلولها المتفرقة. وعلى المؤسسات التي تستخدم حلول VMware، لا سيما للبيئات الافتراضية أو ذات متطلبات الاستضافة الذاتية، أن تدرس عرض ZTP من VMware. وقد رفضت VMware المشاركة في عملية التقييم الكاملة لـ Forrester Wave.
نظرة عامة على التقييم
جمعت Forrester معايير التقييم في ثلاث فئات رئيسية:
- العرض الحالي. يشير موقع كل مورد على المحور العمودي لرسم Forrester Wave إلى قوة عرضه الحالي. وتشمل المعايير الأساسية لهذه الحلول أمن الشبكة، وشمولية المنظومة، والإدارة المركزية، والرؤية والتحليلات، والأتمتة والتنسيق، وأمن الأجهزة، وتجربة المحللين، والتكاملات.
- الاستراتيجية. يشير الموقع على المحور الأفقي إلى قوة استراتيجيات الموردين. وقد قيّمنا الرؤية والابتكار وخارطة الطريق ومنظومة الشركاء والاعتماد، إضافة إلى مرونة الأسعار وشفافيتها.
- الحضور في السوق. تعكس درجات الحضور في السوق، الممثلة بحجم العلامات على الرسم، إجمالي إيرادات كل مورد من المنتج وعدد عملائه الحاليين.
معايير إدراج الموردين
يملك كل مورد أدرجناه في هذا التقييم:
- دعماً قوياً من المؤسسات لوظائف ZTP. يجب أن يوفر الموردون بشكل أصلي الوظائف الأساسية لمنصة ZTP على أربعة مجالات ZT (ركائز) على الأقل، وأن يشمل ذلك قدرة ZTNA و/أو التجزئة الدقيقة. ويجب أيضاً أن يحظى الموردون باعتماد حديث ومستمر لدى العملاء من المؤسسات لوظائف ZT القادرة على العمل في البيئات المحلية والسحابية والهجينة.
- منتج ZT متاحاً بشكل عام اعتباراً من 25 مايو 2023. لم تأخذ Forrester في الاعتبار أي وظيفة صدرت بعد 25 مايو 2023. وكانت جميع الوظائف متاحة للشراء بشكل عام، وليس في نسخة تجريبية أو محدودة. وقُدّمت المنصة كمنتج أو كبرمجية كخدمة، وليس كخدمة مُدارة.
- منصة تلبي ثلاث حالات استخدام رئيسية على الأقل لـ ZT. يجب أن توفر منصة ZTP أساساً متيناً لتلبية ثلاث حالات استخدام رئيسية أو أكثر في بيئة غير متجانسة، تشمل تمكين القوى العاملة الهجينة وحمايتها، ومراقبة حركة المرور في شبكة المؤسسة وتأمينها، ومنع التحركات الجانبية للأنشطة غير المصرح بها، وتطبيق الحد الأدنى من الامتيازات على جميع الكيانات، والإدارة المركزية للضوابط الأمنية الأساسية.
- حضوراً ذهنياً لدى العملاء من مؤسسات Forrester. أثار الحل اهتماماً، على شكل إشارات واستفسارات، لدى قاعدة عملاء Forrester خلال الأشهر الـ 12 الماضية؛ ويذكر المستخدمون النهائيون كثيراً إدراج المنتج في قوائمهم المختصرة؛ ويذكر موردون آخرون المورد المُقيَّم كمنافس متكرر في السوق.
- إيرادات كبيرة من ZT. اشترطنا أن يكون الموردون قد حققوا ما لا يقل عن 200 مليون دولار من الإيرادات السنوية في سوق منصات ZT خلال الأرباع الأربعة الماضية في منطقتين جغرافيتين على الأقل.
- مناصرة ZT. يُطوّر الموردون تفعيل ZT كمنظومة ويشاركون فيه ويستفيدون منه لتلبية الاحتياجات والتحديات المتنامية للعملاء، بما في ذلك تطبيق مفاهيم ZT ومبادئها داخلياً عبر حلول تشكل جزءاً من منصة ZTP تجارية.